Remitir el dni por internet
¿Es seguro remitir el dni por internet? ¿Qué debo saber al respecto? ¿Qué precauciones debo tomar?
Una consulta recurrente que nos hacen nuestros clientes como despacho jurídico especializado en derecho de protección de datos y nuevas tecnologías, es acerca de si es seguro y si puede tener malas consecuencias remitir el DNI por email, redes sociales o cualquier otro canal electrónico.
Ante tal situación, vamos a proporcionar la postura de la AEPD al respecto y a suministrar algunos interesantes consejos.
La Agencia Española de Protección de Datos (AEPD), a través de su Subdirección General, señala lo siguiente a las consultas planteadas sobre este tema por parte de los interesados:
“….El tratamiento de datos personales requiere que el responsable acredite alguna base legitimadora del tratamiento de las previstas en el artículo 6:
- Consentimiento del interesado;
- Ejecución de un contrato o aplicación a petición de este de medidas precontractuales;
- Cumplimiento de una obligación legal aplicable al responsable del tratamiento;
- Proteger intereses vitales del interesado o de otra persona física;
- Cumplimiento de una misión realizada en interés público o en el ejercicio de poderes públicos conferidos al responsable del tratamiento;
- Intereses legítimos perseguidos por el responsable del tratamiento o por un tercero, siempre que sobre dichos intereses no prevalezcan los intereses o los derechos y libertades fundamentales del interesado.
Además de contar con una base de legitimación, el tratamiento de datos debe respetar los principios del artículo 5 del RGPD, entre ellos el principio de "minimización de datos", que implica que los datos serán "adecuados, pertinentes y limitados a lo necesario en relación con los fines para los que son tratados". De acuerdo con esto, sólo podrán solicitarse los datos que sean imprescindibles para la finalidad declarada.
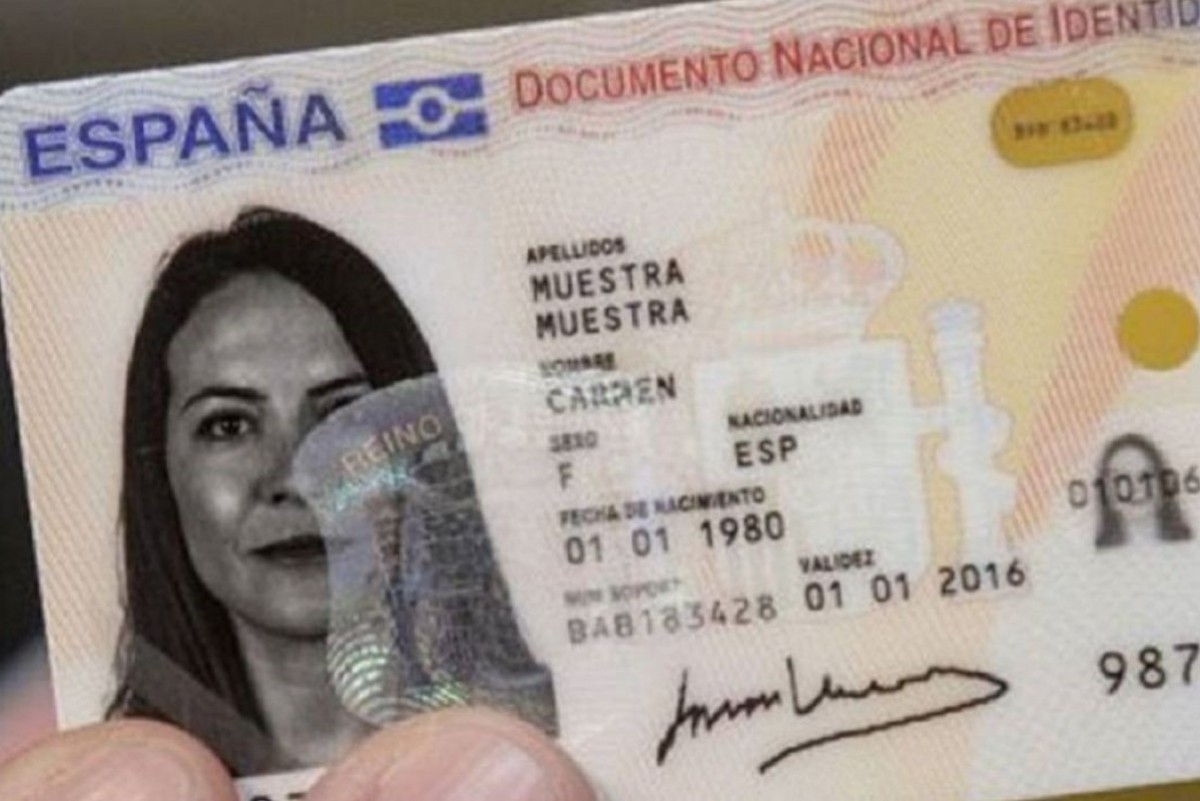
En el caso del DNI, la petición de copia fehaciente del DNI para la identificación de un cliente a la hora de gestionar un servicio puede estar legitimada en la propia ejecución del contrato o incluso en la existencia de una obligación legal.
No obstante, el DNI es un documento que contiene numerosos datos personales que no son adecuados ni pertinentes para acreditar la identidad de la persona. En el supuesto de solicitar la aportación del DNI escaneado, la entidad debe estar en condiciones de justificar que la petición del documento DNI sin enmiendas, datos ocultos o pixelados es una medida necesaria y proporcional.
Debe tenerse en cuenta que hay determinados tratamientos, entre los que se incluyen determinadas empresas financieras, aseguradoras, crediticias, de seguros… en los que la normativa reguladora de la actividad puede requerir la petición de copia del DNI, como es el caso de la Ley 10/2010, de 28 de abril, de prevención del blanqueo de capitales y de la financiación del terrorismo, que exige la identificación de los usuarios mediante documentos fehacientes y en vigor. En estos casos la aportación del DNI con enmiendas podría no ser admisible.
Por tanto, la posibilidad de que se incluyan enmiendas, datos ocultos o pixelados en el DNI dependerá del tratamiento para el que se solicite.
Si la entidad a la que hace referencia ha designado un delegado de protección, DPD, puede dirigirle la consulta.La información de contacto del DPD debe ser hecha pública por el responsable, pudiendo consultarse en la política de protección de datos de la entidad. No obstante, también puede consultarse la relación de DPD existente en la Agencia Española de Protección de Datos:
https://sedeagpd.gob.es/sede-electronica-web/vistas/infoSede/consultaDPD.jsf
En cuanto al canal de envío de los documentos, el responsable debe garantizar la seguridad del tratamiento. Cuando un responsable trata datos personales debe cumplir los principios que el RGPD incluye en el artículo 5, entre los que se encuentra el principio de integridad y confidencialidad, de acuerdo con el cual los datos serán tratados de tal manera que se garantice una seguridad adecuada de los datos personales, incluida la protección contra el tratamiento no autorizado o ilícito y contra su pérdida, destrucción o daño accidental, mediante la aplicación de medidas técnicas u organizativas apropiadas.
Por lo tanto, el responsable debe asegurarse al utilizar medios de comunicación electrónica, como puedan ser el correo electrónico o el WhatsApp, que cuenta con las “medidas apropiadas” que garanticen la integridad y confidencialidad de los datos. Sobre esta cuestión igualmente puede consultar al DPD de la compañía…..”
Algunos consejos útiles que desde este despacho os podemos dar en esta materia serían los siguientes:
- Antes de enviar tu DNI por email, verifica la legitimidad del destinatario y de la solicitud (Investiga si se trata de una estafa y desconfía de solicitudes inesperadas);
- Evita redes públicas, usa conexiones seguras y plataformas de cifrado (no envíes documentos sensibles desde redes Wi-Fi públicas o sitios web que no usen un protocolo seguro ("https"), y trata de utilizar un servicio de cifrado de extremo a extremo para el envío;
- Edita el documento en blanco y negro, ocultando la foto y datos innecesarios, y añadiendo una marca de agua que especifique el uso y la fecha, para protegerte del fraude y la suplantación de identidad. Para ello utiliza un editor de imágenes.
- Siempre se deben de enviar sólo los datos que sean estrictamente precisos para el trámite.
- Por último, exige al receptor del DNI que elimine tu documento una vez que ya no lo necesite para el trámite, para lo cual ejerce tu derecho de cancelación de datos si ello fuera necesario.
Y como siempre, si tienes cualquier necesidad, duda o consulta en esta materia te puedes dirigir a nosotros, QUEIPO Y RIEGO ABOGADOS, a través del teléfono 607 659399, que igualmente cuenta con whatsapp, donde estaremos encantados de atenderte.